
过去几年,网络安全在汽车行业的位置发生了微妙但根本的转变。它曾经是车型上市前最后一刻才被想起的检查项,如今却成了公告准入、法规认证乃至海外出口绕不开的前置条件。渗透测试作为其中最贴近真实攻击视角的手段,正在从少数专家的“手工活”演变为整车交付流程中必须被工程化管理的环节。
一、渗透测试的本质:有授权的攻击模拟,而非工具扫描
渗透测试是有授权的攻击模拟,核心是像真实攻击者一样思考。扫描器能告诉你“这个组件版本对应某个CVE”,但无法判断在当前车辆配置下触发路径是否真的可达。工具覆盖不到的,恰恰是逻辑漏洞和跨模块的利用链。
汽车场景的攻击面很具体:T-Box对外通信、域隔离、IVI应用权限、OBD与USB近场入口、CAN报文认证。测试方式也分白盒、灰盒、黑盒,取决于信息掌握程度。产出不是“高危数量”这个数字,而是一条条可复现的攻击路径和对应的证据链——没有证据支撑的“高危”,在合规审核和研发整改面前都缺乏说服力。

二、为什么渗透测试从“可选项”变成了“必选项”
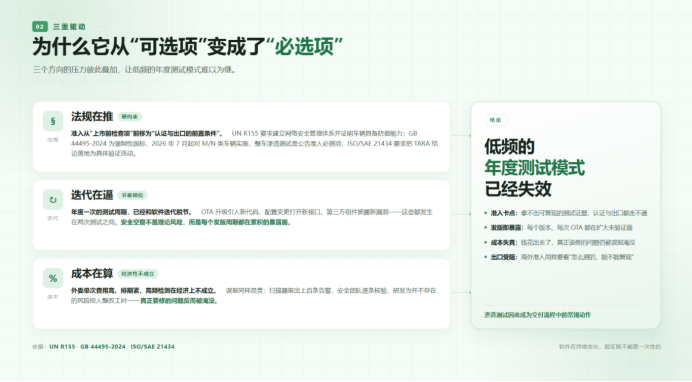
驱动力来自三个层面,彼此叠加,让低频的年度测试模式难以为继。驱动力来自三个层面,彼此叠加。
法规在推:UN R155要求制造商建立网络安全管理体系并证明车辆具备防御能力,渗透测试是核心验证手段;国内GB 44495-2024作为强制性国标,已于2026年7月对M类和N类车辆强制实施,整车渗透测试是公告准入必测项。ISO/SAE 21434则要求把TARA结论落地为具体验证活动。
迭代在逼:年度一次的测试节奏和软件迭代已经脱节。OTA升级引入新代码、配置变更打开新接口、第三方组件披露新漏洞,这些都发生在两次测试之间。安全空窗不是理论风险,而是每个发版周期都在累积的暴露面。
成本在算:外委单次费用高、排期紧,高频检测在经济上不成立。误报同样浪费:扫描器报出上百条告警,安全团队逐条核验,研发为并不存在的风险投入整改工时,真正要修的问题反而被淹没。
三、把渗透测试做成可持续的工程动作
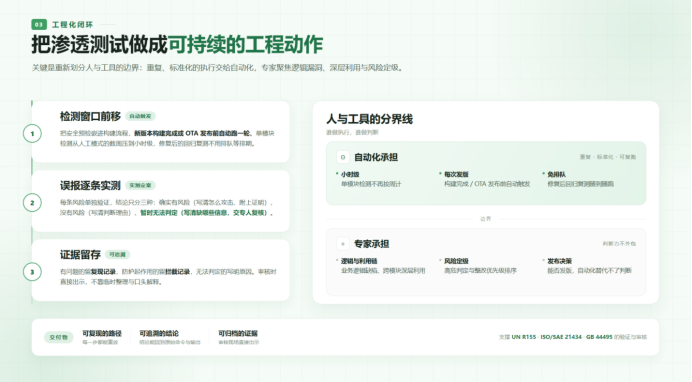
关键是重新划分人与工具的边界:重复、标准化的执行交给自动化,专家聚焦逻辑漏洞、深层利用和风险定级。
检测窗口前移:把安全预检嵌进构建流程,新版本构建完成或OTA发布前自动触发一轮检测。单模块检测从人工模式的数周压缩到小时级,修复后的回归复测也不用排队等排期。专家在关键节点介入时,面对的是已初步验证的发现项,而非原始告警。
误报逐条实测:扫描出来的每一条风险,都单独做验证,结果只分三种:确实有风险(写清楚怎么攻击、附上证明)、没有风险(写清楚判断理由)、暂时没法下定论(写清楚缺哪些信息,交给专人再看)。举个例子:扫描查到 OpenSSL 有高危漏洞,在单独的测试环境里能稳定复现问题,就归为确实有风险;libcurl 虽然版本对上了,但设备根本没用到这个有问题的功能,也测不出问题,就先标记成暂时没法下定论,不直接安排整改。这样就能把人力优先放在真正有危险的问题上。
证据留存:做 R155 和 GB 44495 审核的时候,审核人员不只是看你有没有做测试,更看重你是怎么测的、问题能不能复现。每一条测试记录都保存好,每一个预想的安全风险都配上测试结果:真的有风险的,留下问题复现的记录;防护起作用的,留下拦截成功的记录;暂时没法判断的,写明原因。审核的时候直接拿这些记录给审核方看,不用临时整理、口头解释。
边界也要说清楚:业务逻辑缺陷、深层利用链、风险定级与发布决策仍依赖资深工程师,自动化替代不了判断力。
四、众乐认证:在合规路径上提供可落地的检测支撑
当渗透测试从项目制转向常态化,选服务方的标准也变了:不只看懂不懂法规,更看有没有把测试动作标准化、证据链完整化的工程能力。
众乐认证覆盖多类产品的渗透测试服务,方法论遵循信息收集、威胁建模到漏洞验证与报告输出的完整流程。针对智能汽车场景,可协助整车厂与Tier 1把渗透测试嵌入研发与交付节点,在UN R155、ISO/SAE 21434与GB 44495框架下完成从测试执行到证据归档的闭环。对正在搭建验证体系的团队来说,一个理解“测试可复现、结论可追溯”的伙伴,比一份罗列高危数量的报告更有长期价值。
联系方式:
热线: 13316924706(微信同号)

 粤公网安备 44030602007334号